Acabas de cerrar una ronda. El equipo de producto acelera, ventas promete nuevas integraciones y el roadmap se llena de features que hace seis meses parecían ciencia ficción. Entonces llega la pregunta incómoda: si tu producto ya mueve datos sensibles, credenciales, pagos o procesos críticos, ¿quién está buscando los fallos antes de que lo haga otro?
Ese momento separa a las startups que profesionalizan seguridad pronto de las que reaccionan tarde. Un error habitual es pensar en seguridad solo como compliance, pentests puntuales o monitorización de alertas. Eso cubre una parte del problema, pero no resuelve la más peligrosa: tu superficie de ataque cambia cada semana , y alguien tiene que investigar activamente dónde se rompen las suposiciones de diseño, código e infraestructura.
Ahí entra el vulnerability researcher. No como un lujo para enterprise, sino como una contratación de negocio. En España, la presión ya no es teórica. El país necesita aproximadamente 80.000 especialistas en ciberseguridad para 2024 , la formación actual no cubre esa demanda, y solo el 2% de las organizaciones españolas cuenta con una infraestructura adecuada para mitigar ciberataques de gran envergadura, según el informe de situación de ciberseguridad 2024. Si además operas en sectores tecnológico, financiero o público, compites por talento en áreas que concentran el 62% de los ciberataques en España , según ese mismo informe sectorial.
La consecuencia práctica es simple. Si esperas a contratar después del incidente, llegarás tarde, pagarás más y evaluarás peor. Si quieres entender cuándo también te conviene un perfil más orientado a pruebas ofensivas acotadas, esta guía para contratar un hacker ético ayuda a separar bien los casos de uso.
Introducción Por qué tu startup necesita un hacker ético
Es lunes a las 8:12. Tu equipo ha desplegado una nueva integración, ventas está cerrando una cuenta grande y aparece un bug que, en realidad, no es un bug: un cliente puede ver datos que no le corresponden. Nadie lo detectó en QA, el pentest anual ya quedó viejo y el backlog de ingeniería no distingue entre una incidencia molesta y una vía real de explotación. En una startup, el problema no suele ser la falta de alertas. El problema es no tener a nadie que investigue qué fallo importa de verdad, qué impacto tiene en negocio y qué conviene corregir primero.
Por eso este perfil gana valor pronto en empresas que construyen producto propio. Un vulnerability researcher no aporta solo “más seguridad”. Aporta criterio técnico para encontrar fallos explotables en APIs, autenticación, permisos, dependencias o lógica de negocio, y convertir ese hallazgo en decisiones de remediación asumibles para un equipo con tiempo y presupuesto limitados.
Regla práctica: si tu startup ya publica código con frecuencia, tiene clientes activos y acumula integraciones, secretos, roles y deuda técnica, ya no necesitas solo detección. Necesitas investigación y priorización.
En España, la presión de mercado no ayuda a improvisar. El Informe de situación de ciberseguridad 2024 recoge una brecha relevante de talento en ciberseguridad y un nivel de preparación todavía bajo en muchas organizaciones frente a ataques de gran impacto. Para un CTO, la lectura útil no es “hay riesgo”, eso ya se sabe. La lectura útil es otra: contratar tarde sale peor, porque compites por el mismo talento que también buscan fintech, SaaS con compliance, salud digital y compañías con más capacidad salarial.
Conviene separar bien los perfiles. Si necesitas una revisión ofensiva con alcance cerrado y una validación puntual, te encaja mejor esta guía para contratar un hacker ético para tu empresa. Si el reto real es reducir la distancia entre encontrar vulnerabilidades y corregir las que sí cambian tu exposición, el rol que buscas se parece mucho más a un vulnerability researcher.
Qué es un Vulnerability Researcher y qué no es
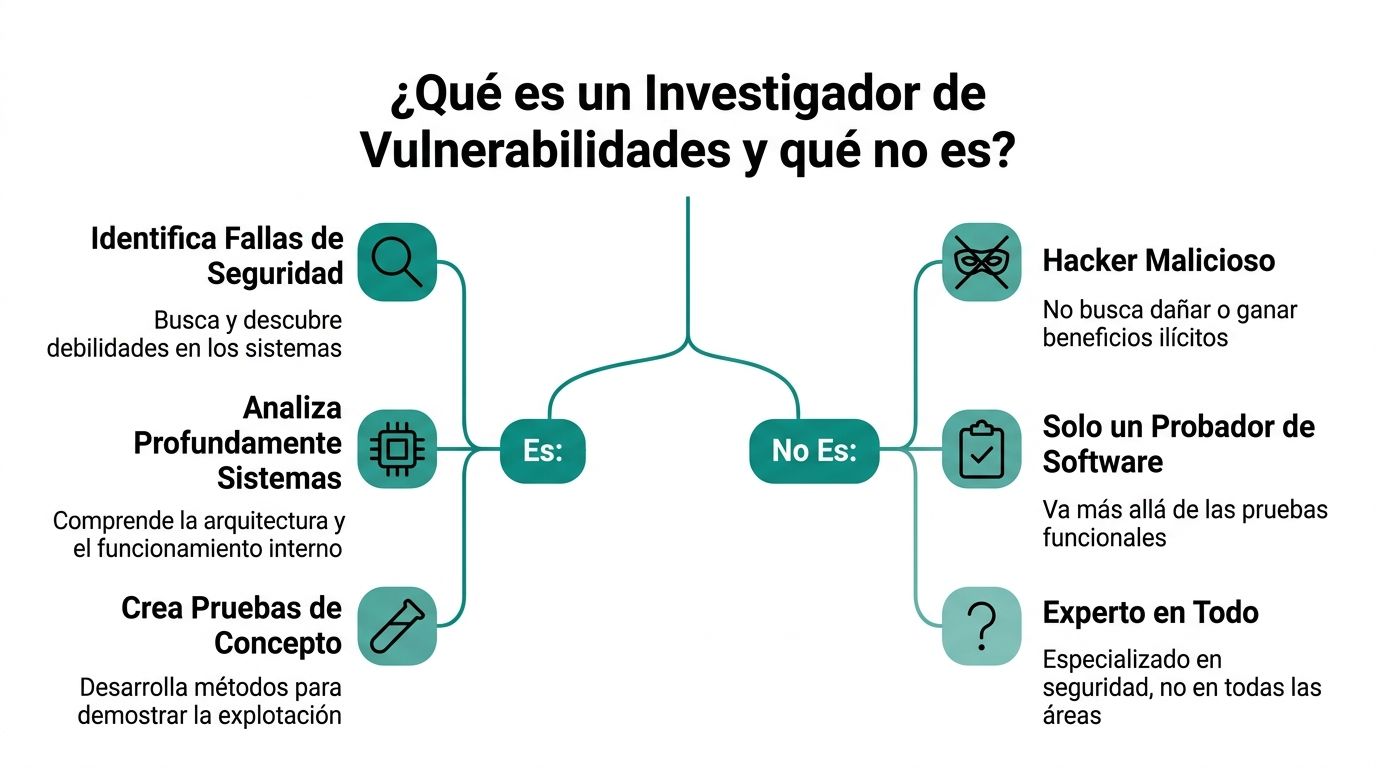
Un vulnerability researcher examina activamente software, hardware y redes para detectar fallos antes de que sean explotados por actores maliciosos. Esa es la definición útil para contratar. No la versión de diccionario, sino la que te evita fichar al perfil equivocado. ISMS Forum lo resume bien en su descripción de nuevos perfiles profesionales en ciberseguridad: este rol se diferencia del pentester que simula ataques sobre un alcance definido y del analista que evalúa sistemas existentes.
Dónde aporta valor real
Si el pentester comprueba puertas y ventanas, el vulnerability researcher busca grietas en los cimientos. Trabaja mejor cuando hay código propio, decisiones arquitectónicas complejas, librerías críticas, firmware, parsers, autenticación, autorización o superficies poco exploradas por tests convencionales.
En una startup de producto, eso suele traducirse en preguntas como estas:
Código propio crítico
¿Hay una forma no obvia de saltarse permisos entre tenants?Dependencias sensibles
¿Ese componente open source introduce un patrón explotable en tu contexto real?Lógica de negocio
¿Un flujo aparentemente válido permite abuso económico, exfiltración o escalada?
Qué no deberías pedirle
El error de contratación más común es convertir este rol en una bolsa de tareas de seguridad. No es “la persona de ciber”. No debería ser al mismo tiempo SOC, compliance, IAM, GRC, DevSecOps, forense, soporte a auditorías y responsable de concienciación interna.
Contratar un vulnerability researcher para revisar tickets de alertas o gestionar políticas es desperdiciar un perfil escaso.
Tampoco es solo un QA con Burp Suite. Un buen researcher crea hipótesis, las prueba, entiende sistemas internamente y documenta fallos explotables con suficiente claridad como para que el equipo los repare sin ambigüedad.
Responsabilidades y Habilidades Clave en 2026
Cuando el rol está bien definido, el día a día no se parece a “hacer hacking” en abstracto. Se parece a investigar con rigor, escribir mucho mejor de lo que suele esperarse en perfiles ofensivos y priorizar con criterio.
Qué debería hacer en la práctica
En startups, estas son las responsabilidades que más separan a un researcher útil de uno solo brillante en laboratorio:
Auditar código y flujos críticos
Revisar servicios, librerías internas, autenticación, autorización, manejo de secretos, serialización, parsers y límites de confianza entre componentes.Construir y validar pruebas de concepto
Un hallazgo sin PoC clara se atasca. Un buen researcher reproduce, delimita impacto y reduce fricción para desarrollo.Analizar binarios o componentes cerrados cuando toca
No todas las startups lo necesitan, pero si trabajas con agentes locales, firmware, SDKs, integraciones embebidas o software de terceros, herramientas como Ghidra o IDA Pro pasan a ser relevantes.Usar fuzzing y técnicas de descubrimiento sistemático
Donde hay entradas complejas, formatos personalizados o parsing delicado, improvisar no basta.Traducir hallazgos a remediación
Este punto decide la calidad de la contratación. Encontrar es importante. Hacer que el equipo cierre el riesgo lo es más.
Si además el trabajo deriva en disclosure coordinado, el perfil debe interactuar con INCIBE-CERT , que actúa como Autoridad CNA de España para la asignación de identificadores CVE. Su política de reporte exige un timeline cronológico del descubrimiento , pruebas de existencia y scripts de prueba de concepto para reproducir el fallo, tal y como detalla la política de reporte de vulnerabilidades de INCIBE-CERT.
Hard skills que sí importan
No necesitas un checklist infinito. Necesitas señales útiles:
Lenguajes relevantes
Python para automatización e investigación. C y C++ cuando hay memoria, parsing o componentes de bajo nivel. JavaScript o TypeScript si tu superficie principal está en web. Assembly cuando el trabajo entra en reversing serio.Herramientas concretas
Burp Suite para aplicaciones web. Ghidra o IDA Pro para reversing. Wireshark para tráfico. Frida para instrumentación dinámica. Docker para entornos reproducibles. GitHub para enseñar trabajo real.Capacidad de escribir informes accionables
Si no explica bien precondiciones, impacto, pasos de reproducción y propuesta de fix, no te está ayudando tanto como parece.
Soft skills que marcan la diferencia
Aquí se decide el encaje con startup:
Curiosidad disciplinada
No basta con probar cosas al azar. Tiene que saber construir una hipótesis y perseguirla.Persistencia
Hay vulnerabilidades que salen en media hora y otras que exigen días de callejón sin salida.Comunicación con desarrollo
Si genera rechazo en el equipo, no cerrará remediación.
Para una visión más amplia de perfiles cercanos y complementariedad con otros especialistas, conviene revisar cómo encajan los expertos en ciberseguridad en startups tecnológicas.
Cómo Evaluar el Nivel Técnico de un Candidato
Las certificaciones ayudan a filtrar. No ayudan a decidir. Ese es el punto incómodo que muchos procesos evitan. CEH, CISSP, CISM, CompTIA Security+ y certificaciones cloud de AWS o Azure Security son credenciales reconocidas en el mercado español, como recoge este resumen de perfiles demandados en ciberseguridad. Pero un vulnerability researcher de primer nivel no se valida por logos en el CV.
Un marco de evaluación que sí funciona
Yo recomiendo evaluar en tres capas. Si falla una, el proceso pierde señal.
Trabajo previo visible
No hace falta que el candidato sea famoso. Sí hace falta alguna traza verificable de cómo piensa y ejecuta. Busca:
GitHub con scripts, PoCs o tooling propio
No por volumen, sino por claridad y criterio.Write-ups técnicos
Un buen write-up enseña más que una lista de buzzwords.Participación en HackerOne, Bugcrowd, Hack The Box o proyectos open source
No como fetiche, sino como evidencia de constancia.
Aquí importa más la calidad del razonamiento que el “ranking”.
Prueba práctica relevante
Olvida el test algorítmico. Es malísimo para este rol. Lo correcto es dar una aplicación pequeña o un servicio aislado con varias clases de fallo y pedir tres entregables: hallazgos, PoC y recomendación de remediación.
Lo que debes observar:
- Cómo explora el sistema
- Qué prioriza
- Cómo documenta
- Qué ruido genera frente a señal real
Si el candidato encuentra mucho pero no sabe decir qué arreglar primero, estás evaluando a un detector. No a un investigador útil para negocio.
Discusión de priorización y remediación
Aquí es donde se caen perfiles técnicamente fuertes. El rol no termina al detectar. Debe entender el ciclo de gestión de vulnerabilidades de cinco pasos : Evaluar, Priorizar, Actuar, Reevaluar y Mejorar , donde evaluar implica delimitar recursos específicos y generar informes de riesgo, y priorizar exige añadir contexto de amenazas para calibrar la exposición real, según la explicación del ciclo de vida de gestión de vulnerabilidades de CrowdStrike.
Haz preguntas como estas durante la revisión de la prueba:
- “¿Qué arreglarías en la próxima release y qué aceptarías temporalmente?”
- “¿Qué información adicional pedirías para priorizar bien?”
- “¿Cómo validarías que el fix no ha introducido otro problema?”
Señales de alerta en entrevista
No todo es detectar talento. También hay que descartar rápido.
Brillo sin disciplina
Mucho nombre de herramienta, poca metodología.Obsesión por la severidad teórica
Si no entiende impacto de negocio, generará una cola eterna de tickets.Desprecio por documentación o handoff
Eso bloquea al equipo de ingeniería.Ética ambigua al hablar de disclosure
Mala señal. Punto.
Qué pesa más que una certificación
Si tengo que elegir entre un perfil con varias credenciales y otro con menos chapa formal pero excelente prueba práctica, historial técnico visible y criterio de remediación, ficho al segundo. Sin dudar.
Las certificaciones sirven para abrir la puerta. El trabajo real decide si merece la oferta.
Demanda y Salarios del Vulnerability Researcher en España
Tu equipo detecta mucho, pero corrige poco. Ese es el punto de partida real en muchas startups españolas. Si vas a contratar un vulnerability researcher, el mercado te obliga a ser preciso con dos cosas: qué problema quieres resolver y cuánto estás dispuesto a pagar por alguien que reduzca riesgo de verdad.
Como vimos en la introducción, la brecha de talento es clara. En este nicho se nota más porque no buscas a alguien que acumule hallazgos, sino a un perfil con criterio para separar ruido de exposición real, hablar con producto e ingeniería, y convertir investigación en decisiones ejecutables.
Qué rango salarial tiene sentido
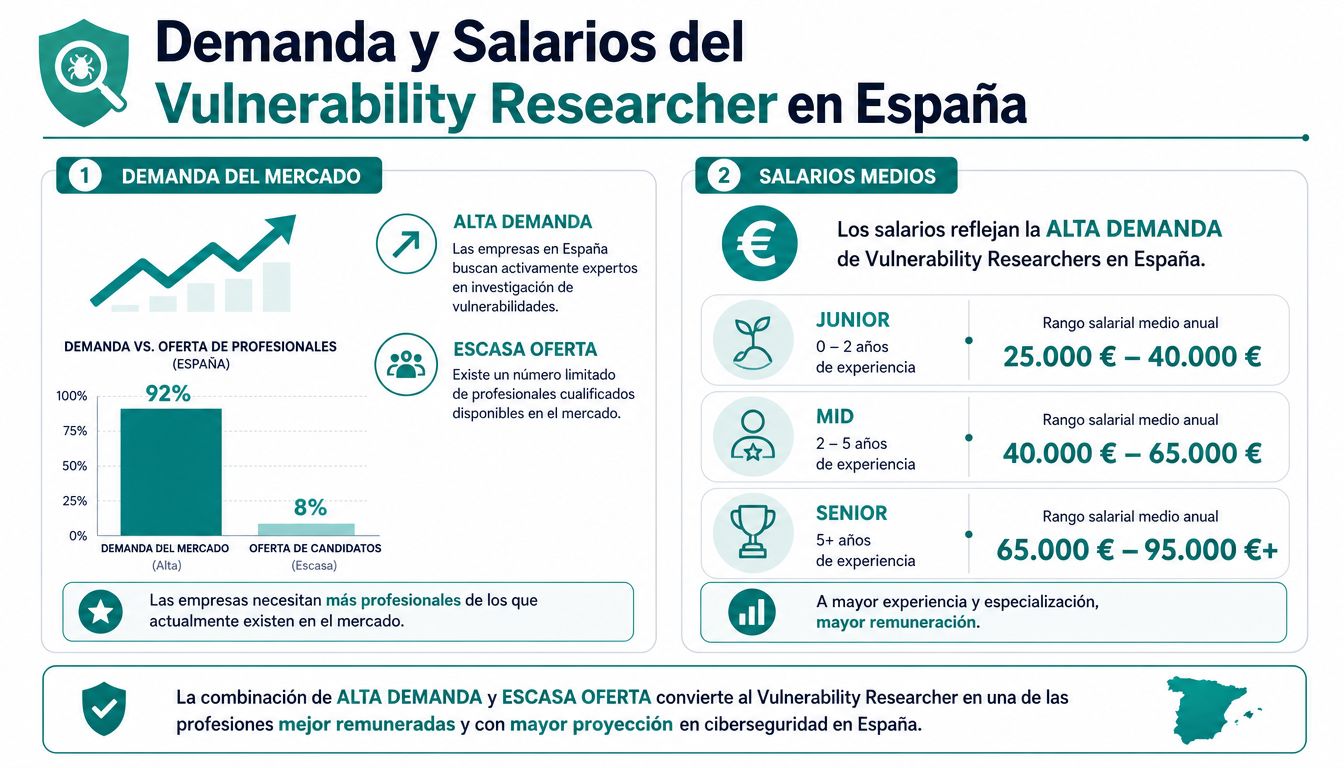
En España, un perfil con experiencia relevante en investigación de vulnerabilidades suele moverse entre 40.000€ y 70.000€ brutos anuales , según esta referencia salarial de Fundación Telefónica. Ese rango sirve para orientarse. No para cerrar una oferta.
La horquilla real cambia mucho según cuatro variables: profundidad técnica, capacidad de priorización, autonomía y contexto de la empresa. Un candidato que encuentra fallos complejos pero no sabe ordenar remediación te sale más barato al firmar y más caro a los seis meses. Uno que reduce backlog, pacta trade-offs sensatos con desarrollo y evita fixes cosméticos suele estar más arriba en banda.
Si necesitas aterrizar una oferta con criterio, conviene revisar cómo definir una banda salarial en España para perfiles tecnológicos.
Por qué el mercado paga eso
Aquí no pagas solo conocimiento ofensivo.
Pagas escasez, sí, pero también madurez operativa. En startup, eso vale mucho. El buen researcher no entrega una lista interminable de CVEs, findings o PoCs llamativos. Entrega contexto. Dice qué corregir ahora, qué puede esperar, qué compensación temporal tiene sentido y dónde el coste de arreglar supera el riesgo actual.
Ese perfil compite bien contra consultoras, vendors, equipos internos de empresas reguladas y oportunidades remotas fuera de España. Madrid y Barcelona siguen empujando salarios hacia arriba, pero el factor que más tensiona una oferta no es la ciudad. Es la combinación de autonomía técnica y criterio de negocio.
Qué implica para una startup
Si tu presupuesto es limitado, define el mandato antes de publicar la vacante. ¿Necesitas investigación profunda sobre una superficie concreta? ¿Reducir deuda de seguridad acumulada? ¿Mejorar la calidad de triage y remediación con ingeniería? Cada caso justifica una banda distinta.
Mi recomendación para un CTO es simple. Paga por impacto, no por checklist. Un perfil mediocre puede llenar Jira de tickets imposibles, bloquear releases y dejar la sensación de que “seguridad ya está cubierta”. No lo está.
Prefiero un researcher senior, con alcance inicial más estrecho y objetivos claros, antes que una contratación más barata que detecta mucho y resuelve poco. En este rol, el coste real no está en la nómina. Está en semanas de producto perdidas corrigiendo mal, tarde o donde no tocaba.
Canales de Sourcing para Encontrar Talento Oculto
Los mejores vulnerability researchers rara vez están esperando mensajes genéricos en LinkedIn. Algunos ni siquiera tienen un perfil cuidado. Si limitas sourcing al canal clásico, verás candidatos visibles. No necesariamente buenos.
Dónde sí merece la pena buscar
Empieza por los lugares donde la habilidad se demuestra en público, aunque sea parcialmente.
Hack The Box y TryHackMe
No porque resuelvan labs y ya está, sino porque dejan rastro de constancia, write-ups, especialización y forma de pensar.HackerOne y Bugcrowd
Si un investigador reporta fallos de calidad en empresas con superficie parecida a la tuya, eso vale mucho más que una bio bien escrita.GitHub y blogs técnicos personales
Scripts de automatización, tooling, PoCs, write-ups de reversing, análisis de CVEs o investigaciones sobre parsers y auth flows. Ahí hay señal.
Comunidades y eventos que filtran solos
En España, los eventos especializados siguen siendo uno de los mejores mapas del talento real. RootedCON y Navaja Negra son especialmente útiles para detectar perfiles que hablan de problemas concretos, no de teoría prefabricada.
No hace falta patrocinar ni montar stand. A veces basta con revisar ponencias, seguir a speakers, leer sus publicaciones y mapear quién interactúa con ellos. En seguridad, las recomendaciones laterales pesan más que muchos currículums.
Si alguien da una charla sólida, publica write-ups consistentes o mantiene herramientas que otros profesionales usan, tienes una pista mejor que cien candidaturas inbound.
Cómo acercarte sin espantarlos
Este talento responde mal a mensajes vagos. Funciona mejor un outreach breve con tres piezas claras:
Qué problema técnico real quieres resolver
No “reforzar seguridad”. Sí “tenemos una plataforma multi-tenant con integraciones sensibles y queremos elevar capacidad de descubrimiento y remediación”.Qué libertad técnica tendrá
Scope, herramientas, acceso a código y relación con producto e ingeniería.Qué espera la empresa del rol
Si buscas solo pentesting puntual, dilo. Si buscas investigación continua y criterio de priorización, mejor todavía.
Qué canal suele funcionar peor
El peor canal no es LinkedIn. Es la oferta publicada sin contexto. Si parece una mezcla de SOC, compliance, cloud, pentesting y “otras tareas”, atraerá justo a quien no quieres.
Un buen sourcing para este rol no se basa en volumen. Se basa en puntería.
Preguntas Clave para la Entrevista Final
La entrevista final sirve para una cosa muy concreta: decidir si esta persona va a ayudarte a reducir riesgo de verdad o si solo va a generar más backlog para ingeniería. En una startup, esa diferencia pesa mucho más que un hallazgo brillante en una demo.
Si ya has validado base técnica en fases anteriores, ahora toca medir criterio. Me interesa saber cómo piensa el candidato cuando tiene información incompleta, presión de negocio y un equipo de producto que no puede parar cada vez que aparece un fallo.
Preguntas de mentalidad
Estas preguntas separan al investigador serio del perfil que ha aprendido a sonar bien.
“Háblame de la vulnerabilidad más interesante que has encontrado.”
Pide la más interesante, no la más grave. Un buen candidato explica contexto, hipótesis, método, límites y qué cambió después de encontrarla.“¿Cuándo abandonas una línea de investigación?”
Quieres ver gestión del tiempo, no solo persistencia. En una startup, insistir sin criterio sale caro.“¿Qué tipo de sistemas te gusta investigar y cuáles no?”
La especialización importa. Hay perfiles muy fuertes en web que bajan mucho en binarios, mobile o embedded. Conviene detectarlo antes de contratar, no tres meses después.
Preguntas situacionales
Con estas preguntas validas el criterio operativo.
“Encuentras una vulnerabilidad crítica de ejecución remota de código en producción un viernes de madrugada. ¿Qué haces en la primera hora?”
“El equipo de producto no quiere retrasar una release, pero tú ves un riesgo serio. ¿Cómo lo planteas?”
“Tu PoC funciona en staging, pero no puedes reproducirla en producción. ¿Cómo avanzas sin bloquear al equipo?”
No escuches solo la solución técnica. Fíjate en la secuencia mental. A quién avisa primero, qué evidencia conserva, cómo acota impacto, qué propone como contención temporal y qué decide posponer. Ahí aparece el nivel real.
Preguntas de negocio y remediación
Para mí, esta parte decide la contratación. El problema habitual en startups no es detectar poco. Es detectar más de lo que el equipo puede corregir bien y a tiempo.
- “Si solo pudiéramos arreglar dos hallazgos este mes, ¿cómo decidirías cuáles?”
- “¿Qué datos pedirías para priorizar mejor una vulnerabilidad?”
- “¿Cómo redactas una recomendación para que backend y producto la puedan ejecutar?”
Un candidate fuerte habla de exposición real, explotabilidad, impacto en cliente, dependencia entre sistemas, coste de arreglo y mitigaciones temporales. Un candidato flojo se queda en CVSS, severidad teórica y lenguaje genérico de informe.
También conviene explorar cómo ha trabajado esa brecha entre detección y remediación en experiencias anteriores. Pregunta cuántos hallazgos acababan convertidos en tickets claros, cuánto seguimiento hacía con ingeniería y qué hacía cuando el equipo no tenía capacidad para arreglar todo. Si no sabe operar en ese punto de fricción, te va a dejar una cola de findings bonita en el dashboard y poco más.
El mejor candidato no es quien encuentra más. Es quien sabe qué merece arreglo inmediato, qué admite mitigación temporal y cómo convertir un hallazgo en trabajo ejecutable para ingeniería.
La decisión final
Si dudas entre dos perfiles, elige al que combine profundidad técnica, comunicación escrita clara y criterio de priorización ligado al negocio. En una startup española con recursos limitados, ese perfil suele aportar más que alguien muy brillante explotando fallos pero débil alineando remediación con producto e ingeniería.
Si estás contratando un vulnerability researcher en España y quieres llegar rápido a perfiles que de verdad saben encontrar, priorizar y ayudar a remediar, en Kulturo trabajamos con CTOs y founders para diseñar procesos de hiring técnicos, realistas y ajustados al mercado startup.